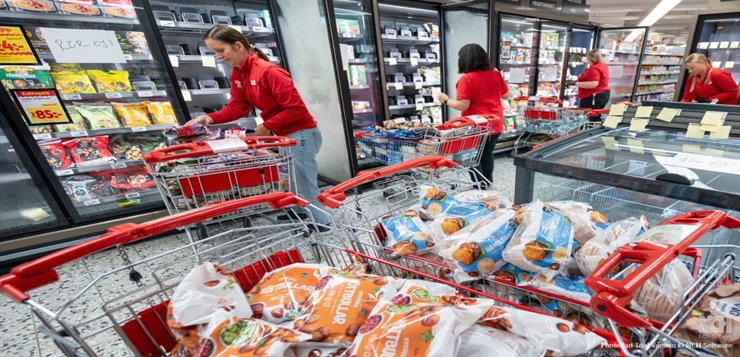
Los misteriosos ciberataques contra refrigeradores de supermercados en Europa han hecho que funcionarios de todo el continente se apresuren a averiguar los hechos fríos y duros.
Supermercados de varios países europeos informaron esta semana que sus refrigeradores y congeladores se calentaron después de que fueron tomados a distancia, lo que provocó que toneladas de alimentos se echaran a perder, con un costo total de millones de dólares (euros).
Un supermercado sueco indicó que sus refrigeradores y congeladores fueron hackeados y configurados a 50 grados Celsius (122 grados Fahrenheit).
Se trata de la repetición de un incidente anterior que afectó sistemas de refrigeración en cientos de supermercados y tiendas independientes en Francia, Bélgica y los Países Bajos.
A continuación, un análisis más detallado:
¿Qué ocurrió y a quién afectó?
Supermercados de al menos media docena de países europeos, entre ellos Suecia, Bélgica, Luxemburgo, Irlanda, Italia y Estonia, reportaron problemas el lunes.
No se trató solo de grandes cadenas.
El propietario de una carnicería en Atenas contó a la cadena privada griega Skai TV el martes que alguien hackeó el control de temperatura de una unidad de refrigeración, elevando la temperatura a 150 °C (302 °F).
George Boubas explicó que sus empleados, que comienzan su turno a las 4 de la mañana en la tienda del suburbio de Kifisia, fueron los primeros en notar el problema. Un técnico tardó dos horas en recuperar el control de los ajustes de temperatura de la unidad, aunque los productos cárnicos no se vieron afectados, precisó.
Boubas agregó que el técnico le comentó que un supermercado de la zona y un restaurante de comida rápida sufrieron el mismo problema.
Señaló que recurrieron a desconectar la conexión Wi-Fi de las unidades de refrigeración para restringir el acceso desde el exterior.
Expertos afirmaron que los hackeos fueron un recordatorio de los riesgos que surgen a medida que más cosas se conectan a internet.
“Este ataque es una llamada de atención. Hemos llenado nuestros hogares y tiendas de dispositivos que en realidad son pequeñas computadoras, y aun así los tratamos como electrodomésticos comunes”, manifestó Katerina Mitrokotsa, profesora de ciberseguridad en la Universidad de St. Gallen, en Suiza.
“Un refrigerador no parece un riesgo de seguridad, y precisamente por eso a los atacantes les gusta”.
Los refrigeradores se conectan para ahorrar dinero y reducir desperdicios
El hackeo refleja uno ocurrido semanas antes que afectó principalmente a minoristas franceses y holandeses.
Investigadores franceses de ciberseguridad atribuyeron los problemas a módulos de control remoto obsoletos fabricados por la empresa danesa Danfoss, así como por Copeland, con sede en Estados Unidos. Danfoss indicó que la mayoría de los sistemas afectados eran productos antiguos que ya no recibían actualizaciones de software o de seguridad, mientras que Copeland identificó una vulnerabilidad en controladores descontinuados.
“Los supermercados conectan sus refrigeradores para poder monitorear temperaturas las 24 horas en cientos de tiendas, recibir alertas antes de que la comida se eche a perder, reducir costos de energía y permitir que los técnicos solucionen fallas a distancia”, explicó Mitrokotsa.
“Esto ahorra dinero y reduce el desperdicio de alimentos, pero cada refrigerador conectado también es un punto de entrada que debe asegurarse como cualquier otro sistema de TI”.
Expertos señalaron que muchas empresas se apresuran a adoptar tecnología nueva y de moda mientras descuidan la vasta red de conexiones de la que dependen para sus operaciones diarias, desde sistemas de pago y pedidos hasta almacenes, refrigeración y otros controles del edificio.
“Las organizaciones están destinando presupuesto a la IA y a la transformación digital, mientras que los sistemas que mantienen los alimentos fríos, el agua limpia y las luces encendidas a menudo funcionan con hardware que no ha recibido financiación desde su instalación”, afirmó Nicole Carignan, vicepresidenta sénior de seguridad y estrategia de IA en la empresa de ciberseguridad Darktrace.
“Nadie irrumpió en estos sistemas de refrigeración con un ‘zero-day’”, añadió, usando un término para una falla que ha pasado inadvertida para los creadores del sistema y las revisiones de seguridad. “Entraron a través de controladores expuestos a internet, firmware al final de su vida útil y contraseñas predeterminadas. Esa es deuda técnica que está venciendo”.
Funcionarios británicos de ciberseguridad aportaron poca claridad el martes sobre el ataque más reciente, aunque señalaron lo que denominaron “tecnología heredada”.
“El ciberataque contra supermercados franceses fue resultado de la explotación de vulnerabilidades conocidas”, dijo la ministra británica de ciberseguridad, Liz Lloyd, en un discurso. “Es una demostración clara de que una mala higiene cibernética, como contraseñas débiles, sigue poniendo a las organizaciones en riesgo”.
Richard Horne, jefe del Centro Nacional de Ciberseguridad del Reino Unido, dijo a periodistas que los refrigeradores franceses estaban “conectados directamente a internet con contraseñas predeterminadas”.
Un equipo del centro emitió advertencias y trabajó hasta la noche del lunes contactando a organizaciones que tenían “tecnología vulnerable expuesta”, indicó.