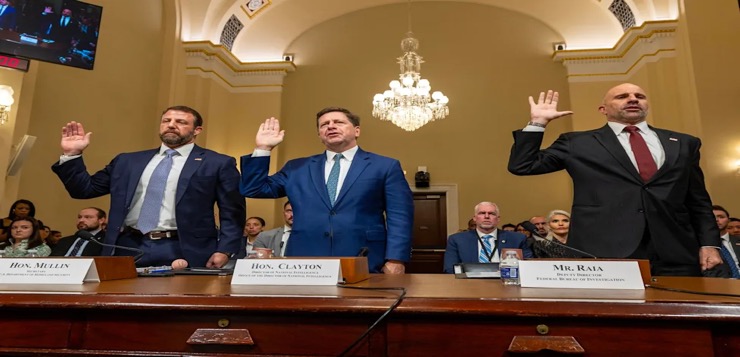
Los principales responsables de Seguridad Nacional de Estados Unidos subrayaron este miércoles ante el Congreso que no tienen constancia de ciberataques coordinados contra el país, donde en los últimos días fallos informáticos han afectado al control de tráfico aéreo o a la Agencia de Seguridad Nacional (NSA), además de a las operaciones de diversas empresas.
«En este momento, no existe indicio alguno de que haya actividad cibernética maliciosa relacionada con ninguno de esos incidentes», explicó Christopher Raia, subdirector del FBI, en relación a los incidentes de la última semana ante el comité de Seguridad Nacional de la Cámara de Representantes.
Tanto el secretario de Seguridad Nacional, Markwayne Mullin, como el director de Inteligencia Nacional, Jay Clayton, insistieron en el mensaje transmitido por Raia, tal y como han venido haciendo otros representantes del Gobierno del presidente, Donald Trump, que han apuntado a simples fallos de telecomunicaciones.
Los tres responsables defendieron que el Congreso reapruebe la disposición -la sección 702 de la Ley de Vigilancia de Inteligencia Extranjera (FISA)- que permite a Estados Unidos llevar a cabo vigilancia electrónica contra personas que no son ciudadanos estadounidenses y se encuentran fuera del país sin necesidad de una orden judicial individual tradicional.
«Sin la sección 702 de la FISA, pasamos de poder realizar tareas en cuestión de minutos u horas a necesitar días o semanas. Eso representa un peligro para el pueblo estadounidense», explicó Mullin sobre la necesidad de renovar la disposición antes de marzo.